 کنجکاویا
اولین سلاحی که جسم نداشت
میخوام بگم چطوری یه فایل، هزار تا سانتریفیوژ رو تو نطنز نابود کرد — و یه سالِ تمام هیچکس نفهمید.
چطور میشه یه دستگاه رو نابود کرد بدون اینکه حتی یه نفر بفهمه چی داره اتفاق میافته؟ تو نطنز، یه فایل دقیقاً همین کارو کرد؛ نه با انفجار، نه با خرابکاریِ آشکار، بلکه با یه دروغِ آروم که یه سالِ تمام رو صفحهٔ اتاقِ کنترل میچرخید. تا وقتی ماجرا فاش شد، هزار تا سانتریفیوژ از کار افتاده بودن و هیچ مهندسی نمیدونست چرا.
یک سالنِ بیاینترنت
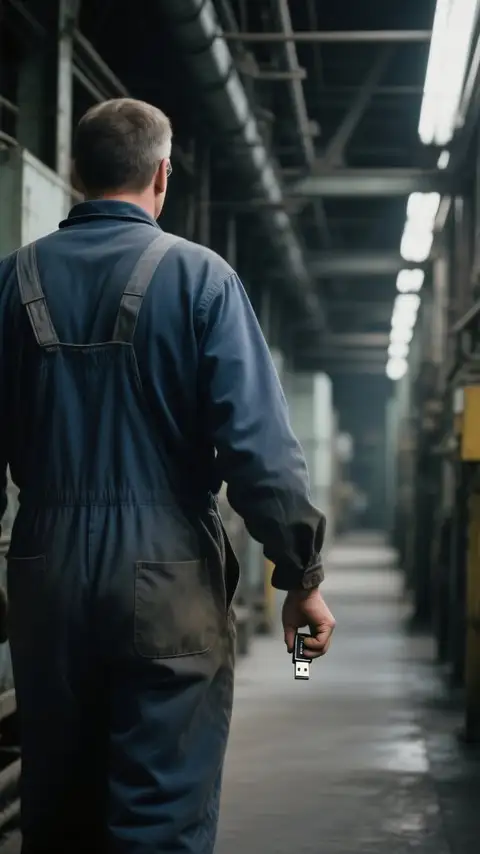
سالنِ سانتریفیوژهای نطنز از عمد به اینترنت وصل نبود؛ این یعنی هر حملهای که از راهِ دور طراحی میشد، به یه در بستهٔ فیزیکی میخورد. استاکسنت (Stuxnet) اما از اول برای همین مانع نوشته شده بود، طوری که بتونه با یه فلشِ معمولی جابهجا بشه. بیرون از سالن صبر کرد تا یه نفر یه فلشِ آلوده رو برداره و بیخبر از همهجا بیاردش داخل. همین یه حرکتِ ساده کافی بود تا کدی که هیچوقت نباید به اون سالن میرسید، برسه.
فقط دنبالِ یه کنترلکننده
وقتی وارد شد، رفتارش با هر بدافزارِ دیگهای فرق داشت؛ به هر کامپیوتری که میرسید حمله نمیکرد. فقط دنبالِ یه مدلِ خاص از کنترلکنندهٔ زیمنس (Siemens SIMATIC S7) بود، همون چیزی که سرعتِ چرخشِ سانتریفیوژها رو مدیریت میکرد. این انتخابِ دقیق یعنی هر کی این کد رو نوشته، نقشهٔ داخلِ اون سالن رو داشته و میدونسته دقیقاً دنبالِ چه دستگاهی باید بگرده، نه فقط اینکه کجاست. سانتریفیوژها تو حالتِ عادی حدودِ هزار و شصت و چهار هرتز میچرخیدن؛ این عددِ عادی بعداً قرار بود تبدیل بشه به ابزارِ اصلیِ حمله.
بازی با سرعت
استاکسنت این سرعتِ عادی رو میبردش بالا، تا هزار و چهارصد و ده هرتز، بعد برش میگردوند به همون حالتِ اول. این تازه اولین مرحله بود. بعد از این کار، بیست و هفت روز کاملاً بیحرکت میموند، انگار خوابیده بود و هیچ اثری از خودش نشون نمیداد.
بعد از این وقفهٔ طولانی، دوباره برمیگشت سراغِ همون دستگاهها؛ اینبار اما سرعتشون رو میآورد پایین، تا چند صد هرتز. تند، بعد کند؛ دقیقاً همون الگویی که فلز رو خسته میکنه تا آخر سر بشکنه. این نوسانِ کنترلشده بود که کمکم داشت اسکلتِ فیزیکیِ سانتریفیوژها رو از داخل میخورد، بدونِ اینکه هیچ نشونهٔ بیرونیای داشته باشه.
دروغِ سبز روی صفحه
نکتهٔ اصلیِ ماجرا اما جای دیگهایه. قبل از اینکه حمله شروع بشه، استاکسنت دادهٔ سالمِ دستگاهها رو ضبط کرده بود. موقعِ حمله، همون دادهٔ ضبطشده رو دوباره برای اتاقِ کنترل پخش میکرد، انگار یه فیلمِ از پیشضبطشده رو زنده نشون بده. یعنی چیزی که مهندسها روی مانیتورها میدیدن، ساختگی نبود؛ واقعی بود، فقط مالِ گذشته بود، مالِ لحظهای قبل از اینکه حمله شروع بشه.
بیرون، تو سالنِ اصلی، دستگاهها یکییکی از کار میافتادن؛ اول یکی، بعد ده تا، بعد صد تا. اما تو اتاقِ کنترل همهچی سبز بود، همهچی عادی نشون داده میشد. مهندسها به قطعات شک کردن، به کیفیتِ برق شک کردن، حتی به کارِ همدیگه شک کردن. اما به خودِ کامپیوترها شک نکردن، چون کامپیوترها همیشه داشتن همون خبرِ خوب رو تحویلشون میدادن.
چیزی که لوش داد
طنزِ ماجرا اینجاست: همون ویژگیای که استاکسنت رو وارد کرد، همون هم آخر سر لوش داد. چون با فلش جابهجا میشد، هیچ راهی نبود که یه جا نگهش دارن؛ از نطنز زد بیرون و رسید روی بیشتر از صد هزار کامپیوترِ معمولی، تو جاهایی که اصلاً هیچ سانتریفیوژی وجود نداشت.
اونجا، بدونِ کنترلکنندهٔ زیمنس برای حمله، فقط یه ایرادِ فنیِ کوچیک ازش میموند: باعث میشد ویندوز بالا نیاد و سیستم بیفته تو یه حلقهٔ ریاستارت. یه شرکتِ ایرانی یه روز زنگ زد به یه آنتیویروسِ کوچیک تو مینسک (Minsk) و گفت چند تا کامپیوتر دارن مدام ریاستارت میشن. همین تماسِ بهظاهر پیشپاافتاده، اولین سر نخی بود که راه رو باز کرد به کشفِ کلِ ماجرا.
پیشرفتهترین سلاحی که تا اون روز نوشته شده بود، با یه حلقهٔ ریاستارت لو رفت.
جواب داد یا نه؟
از اینجا به بعد آماری که مونده روشنه: هزار تا سانتریفیوژ تو نطنز نابود شد، و کشفِ این خرابکاری یه سالِ تمام طول کشید. اما همون سال، ظرفیتِ غنیسازیِ ایران کم نشد؛ بیشتر شد. این یعنی استاکسنت برنامه رو متوقف نکرد و فقط تونست یه تأخیر توش بندازه، نه یه توقفِ کامل.
چیزی که قطعیه اینه: برای اولین بار، یه فایل کامپیوتری تونست به آهن و فولادِ واقعی آسیبِ فیزیکی بزنه، بدونِ اینکه کسی دکمهای فشار بده یا بمبی منفجر بشه. اما اینکه استاکسنت «موفق» بود یا نه، بستگی داره به اینکه هدف چی بوده؛ اگه هدف نابودیِ چند صد دستگاه بود، جواب داد، ولی اگه هدف توقفِ برنامه بود، جواب نداد. همین دوگانگیه که هنوز باعث میشه ماجرای استاکسنت بیشتر از یه داستانِ فنیِ ساده به نظر بیاد.